Installation des SSL-Zertifikates auf NAS Synology
In dieser Anleitung erfahren Sie, wie Sie das SSL-Zertifikat auf Ihrem Speicher NAS Synology, resp. auf jedem NAS oder Netzwerkspeicher einfach installieren können. Mit dem Zertifikat sichern Sie nicht nur die Verwaltung, Kommunikation und Datenübertragung mit und auf NAS, sondern auch die Webdienste des Servers ab.
Allgemeine Vorgehensweise für Installation des SSL-Zertifikats auf NAS
Damit das SSL-Zertifikats funktioniert, brauchen Sie zwei Schlüssel – einen privaten und einen öffentlichen. Den privaten Schlüssel erstellen Sie vor der Beantragung des Zertifikats (Zertifikatsanforderung – CSR – Certificate Signing Request), den öffentlichen Schlüssel erhält dann die Zertifizierungsstelle in Ihrem CSR-Request und sie legt ihn in das zukünftige SSL-Zertifikat ein.
Den Stolperstein von NAS und anderen Netzwerken stellt die Erstellung des CSR-Requests dar. Nicht jeder NAS-Speicher bietet einen Manager für die Generierung von dem CSR-Request und erwartet, dass es zu einem Import von einem bereits fertigen SSL-Zertifikat und dem privaten Schüssel kommt.
Der CSR-Request kann anhand mehrerer Methoden erstellt werden und in dem folgenden Absatz finden Sie die einfachste von ihnen.
Erstellung des privaten Schlüssels und des CSR-Requests
Den Antrag auf das Zertifikat (die Zertifikatsanforderung) können Sie auf mehrere Weisen erstellen; wir empfehlen Ihnen, den privaten Schlüssel und CSR immer auf NAS oder lokal zu erstellen und sich in keinem Fall an Webdienste zu wenden, die die Generierung vom privaten Schlüssel und CSR anbieten. Sie können sich nie sicher sein, ob über den privaten Schlüssel nicht jemand weiterer verfügt.
Erstellung des privaten Schlüssels und CSR in OpenSSL
Falls Sie einen Computer oder einen Server mit Linux oder einem anderen Unix-System zur Hand haben, wird in dem System das Programm OpenSSL zu finden sein. Mit seiner Hilfe können Sie den privaten Schlüssel und CSR in zwei Schritten erstellen. Die Dateneingabe ist sehr übersichtlich, sodass Sie alles unter Kontrolle haben. Als Output wird das Format Base64 mit der Endung PEM bevorzugt.
Der Generierung des privaten Schlüssels und CSR in OpenSSL widmet sich der Artikel Arbeit mit OpenSSL - CSR und Private key.
Erstellung des privaten Schlüssels in Windows
Auch in dem Operationssystem Windows können Sie private Schlüssel und CSR-Requests generieren. Das System arbeitet jedoch mit ihren binären Formaten, die sich mit SANs nicht gerade verstehen. Das binäre Format der Schlüssel kann aber in OpenSSL zu einem Textformat umgeleitet werden. Die Anleitung finden Sie in dem Artikel Praktische Tipps für Arbeit mit OpenSSL - Export, Import, Transfer der Formate.
Erstellung des privaten Schlüssels auf NAS
Als die letzte Vorgehensweise führen wir die an, die aus der Sicht der Sicherheit die geeignetste ist – die Erstellung des privaten Schlüssels und CSR direkt auf NAS. Falls Ihr NAS über kein modernes Operationssystem verfügt, das die Erstellung vom CSR in einem Manager ermöglicht (siehe unten), können Sie den privaten Schlüssel und CSR auf Ihrem Server mithilfe von OpenSSL generieren.
Die Vorgehensweise ist die gleiche wie die oben beschriebene, nur die Verbindung zu NAS unterscheidet sich. Zu NAS können Sie sich nicht über eine Webschnittstelle, sondern über SSH oder Telnet verbinden. Diese Protokolle sollte ein qualitätsvoller NAS unterstützen. Auf NAS Synology finden Sie OpenSSL auch.
Für SSH auf Windows empfehlen wir Ihnen den Klienten PuTTY – er verbindet Sie zu NAS mit einem aktivierten SSH-Zugang.
Den privaten Schlüssel generieren Sie mithilfe der folgenden Befehlszeile:
openssl genrsa -nodes -out server.key 2048CSR generieren Sie aus dem neuen Privatschlüssel mithilfe des folgenden Befehls:
openssl req -new -key server.key -out server.csrOpenSSL fragt Sie nach den Angaben für den CSR-Request. Sie müssen mindestens die Felder Common name – es handelt sich um die Domain, die Sie für NAS verwenden werden (z.B. synology.hans.de) – und Country (z.B. DE) ausfüllen. Den erstellten CSR-Request laden Sie dann in die Verwaltung des SSLmarkets hoch.
Synology verwendet bei Ihren NAS-Speichern außer OpenSSL auch Apache (für den Dienst des Webservers). Die Generierung von CSR und auch die (manuelle) Einstellung über SSH werden in der folgenden Anleitung beschrieben.
Installierung des Zertifikats in einer älteren Version von DSM
Ältere Versionen des Systems DSM sollten den Import des Schlüssels und des Zertifikats auf NAS ermöglichen, obwohl sie den CSR-Request nicht mithilfe des Managers erstellen müssen.
Sollte dieser Dialog auf NAS nicht auftauchen, kann ein erfahrener Benutzer den bestehenden privaten Schlüssel und das Zertifikat von NAS finden und diese Dateien mit dem neuen Zertifikat umschreiben. Nach einem Neustart sollte das neue Zertifikat funktionieren. Das NAS-Zertifikat finden Sie höchstwahrscheinlich entweder in /usr/syno/etc/ssl oder in /usr/local/ssl/server.
NAS Synology mit DSM 7.0
Mit der Abkürzung DSM wird ein Operationssystem von NAS Synology bezeichnet, also eine grafische Schnittstelle, in der NAS verwaltet und über die der Server im Browser gesteuert wird.
Installierung des SSL-Zertifikats auf Synology
In der aktuellen Version des Systems DSM 7.0 ist es bereits möglich, den CSR mithilfe eines Managers zu erstellen. Nachdem die Arbeit mit dem Manager und die Generierung von CSR abgeschlossen werden, wird der Request zusammen mit dem privaten Schlüssel in Ihren Computer heruntergeladen. Den CSR-Request legen Sie in die SSLmarket-Verwaltung ein und er wird für die Ausstellung des Zertifikats genutzt; den privaten Schlüssel laden Sie beim Import auf NAS hoch und er wird zusammen mit dem Zertifikat verwendet.
Wir empfehlen Ihnen, den privaten Schlüssel auf einen sicheren Platz abzuspeichern. Aber auch sein Verlust stellt kein Problem dar – das Zertifikat stellen wir Ihnen im solchen Fall kostenlos noch einmal aus.
Verbindung zu NAS
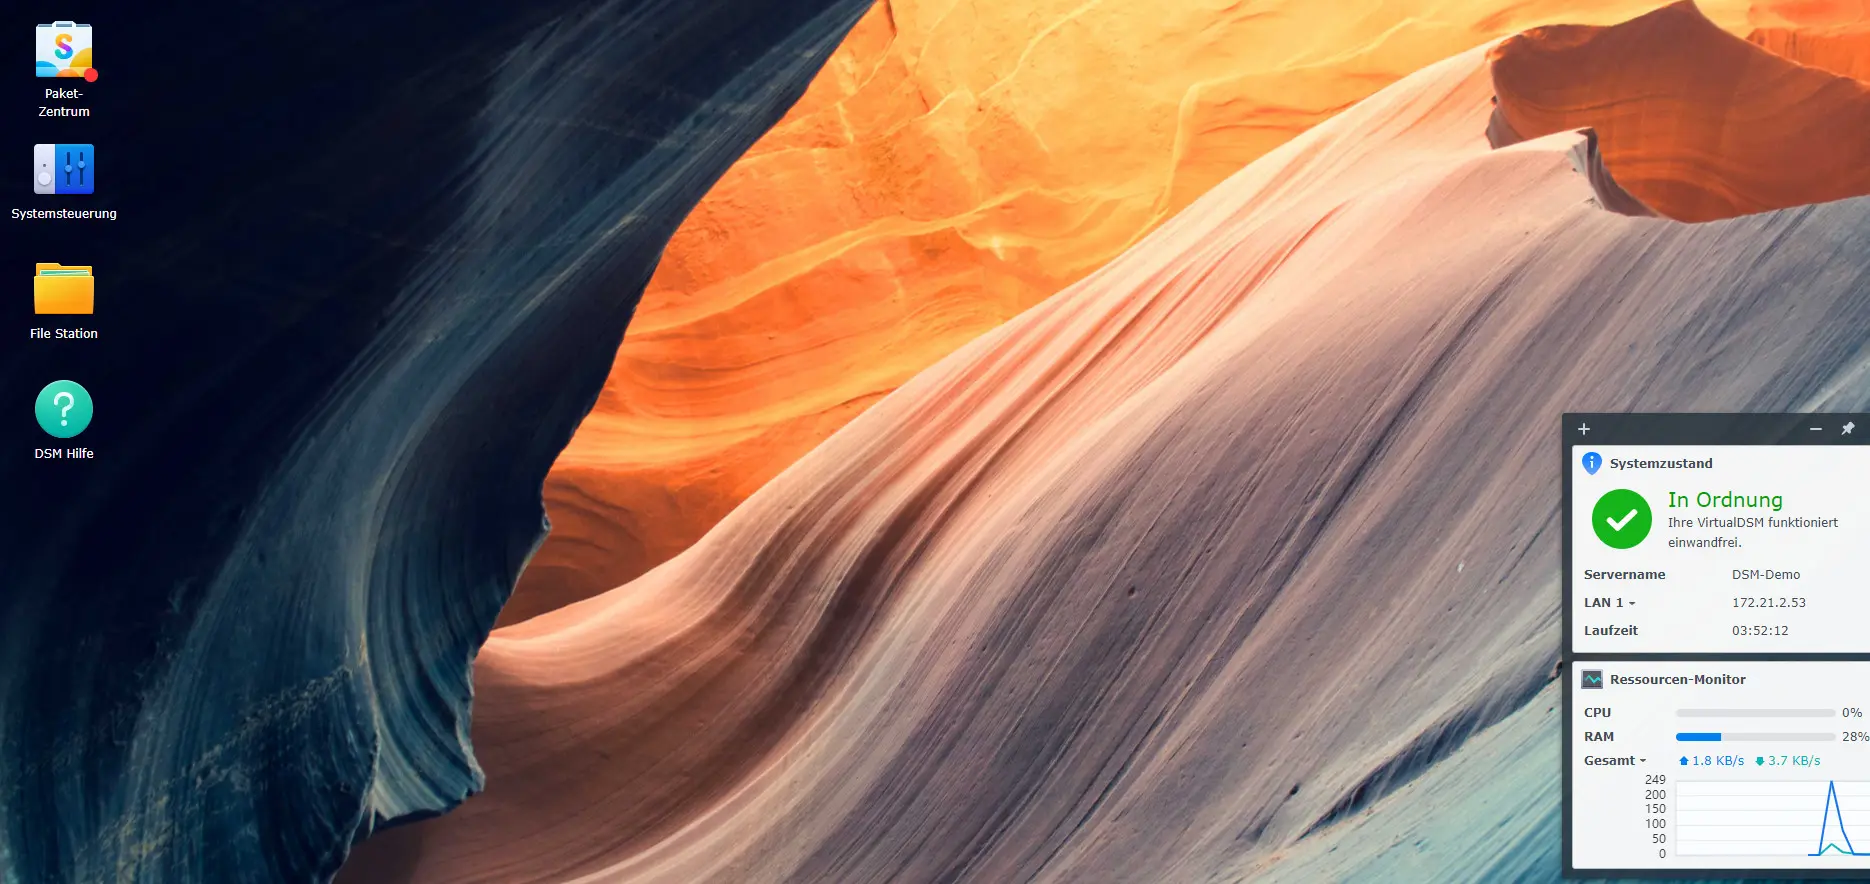
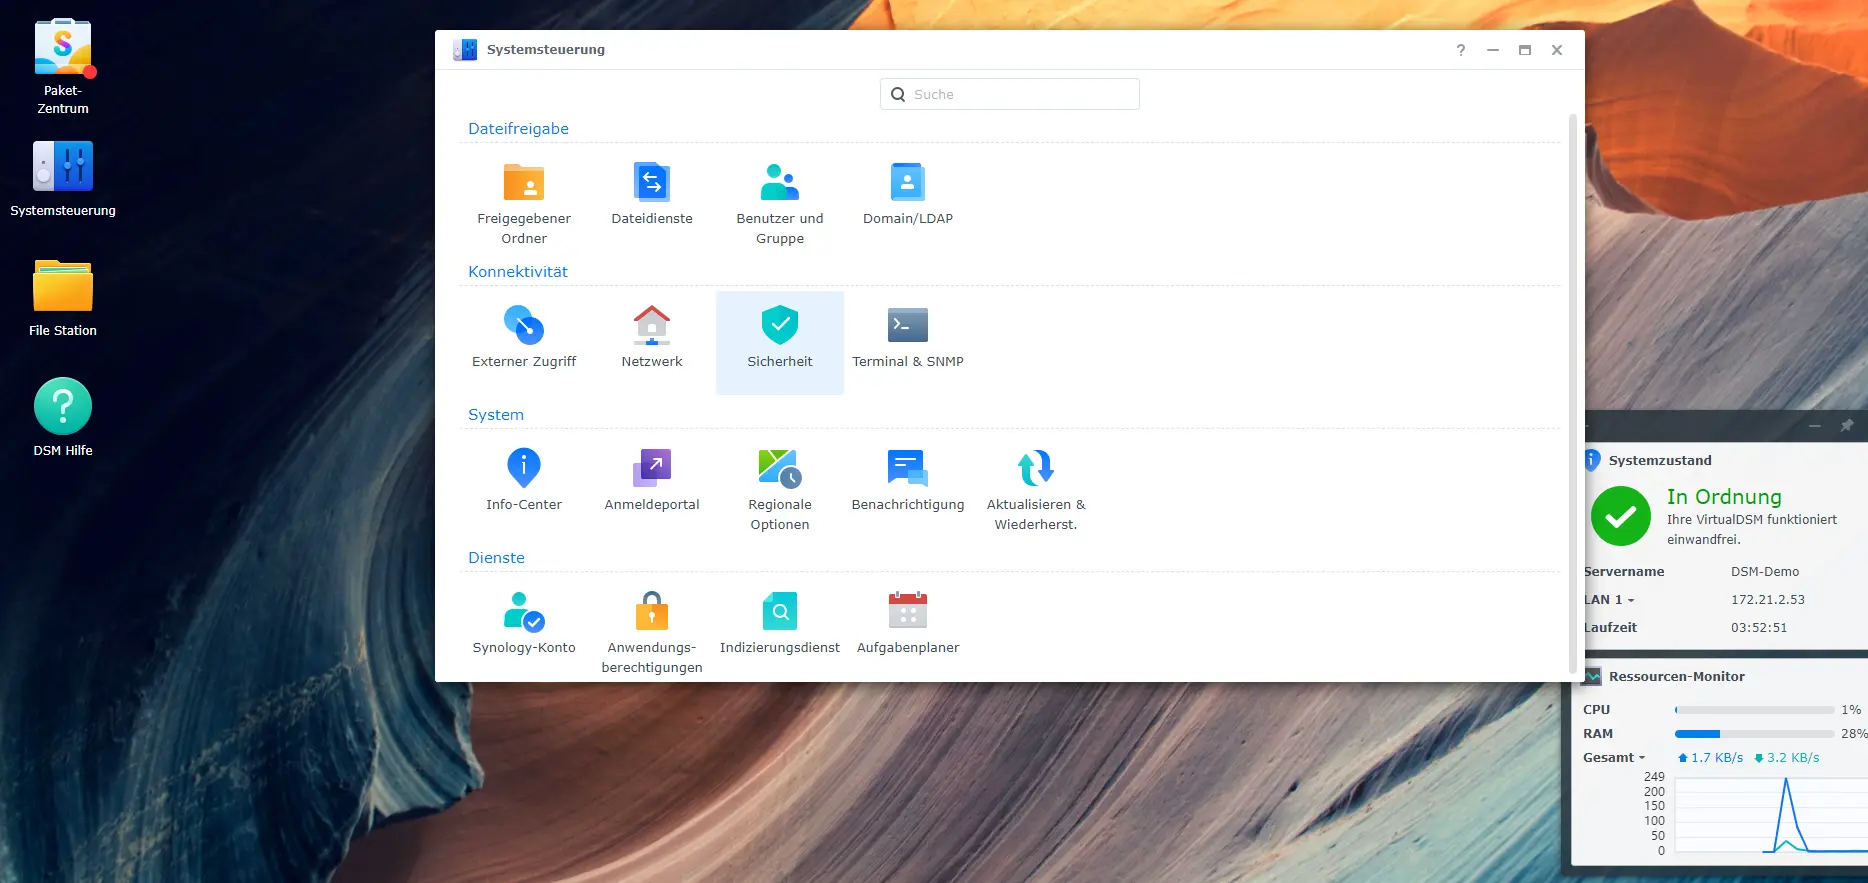
Melden Sie sich bei NAS an, suchen Sie das Angebot Systemsteuerung (Control Panel) und in ihm Sicherheit aus.
Erstellung von CSR im Manager
Falls Sie einen im Voraus erstellten CSR-Request nicht haben, können Sie es in einem Manager machen, den Sie unter Systemsteuerung > Sicherheit > Zertifikat > Einstellungen > Erweitert > Zertifikatsignierunganforderung erstellen finden. Dort können Sie die Zertifikatsanforderung (CSR) erstellen, die bereits gut bekannten Informationen angeben, die Größe von Bits 2048 Bits wählen und den Antrag generieren.
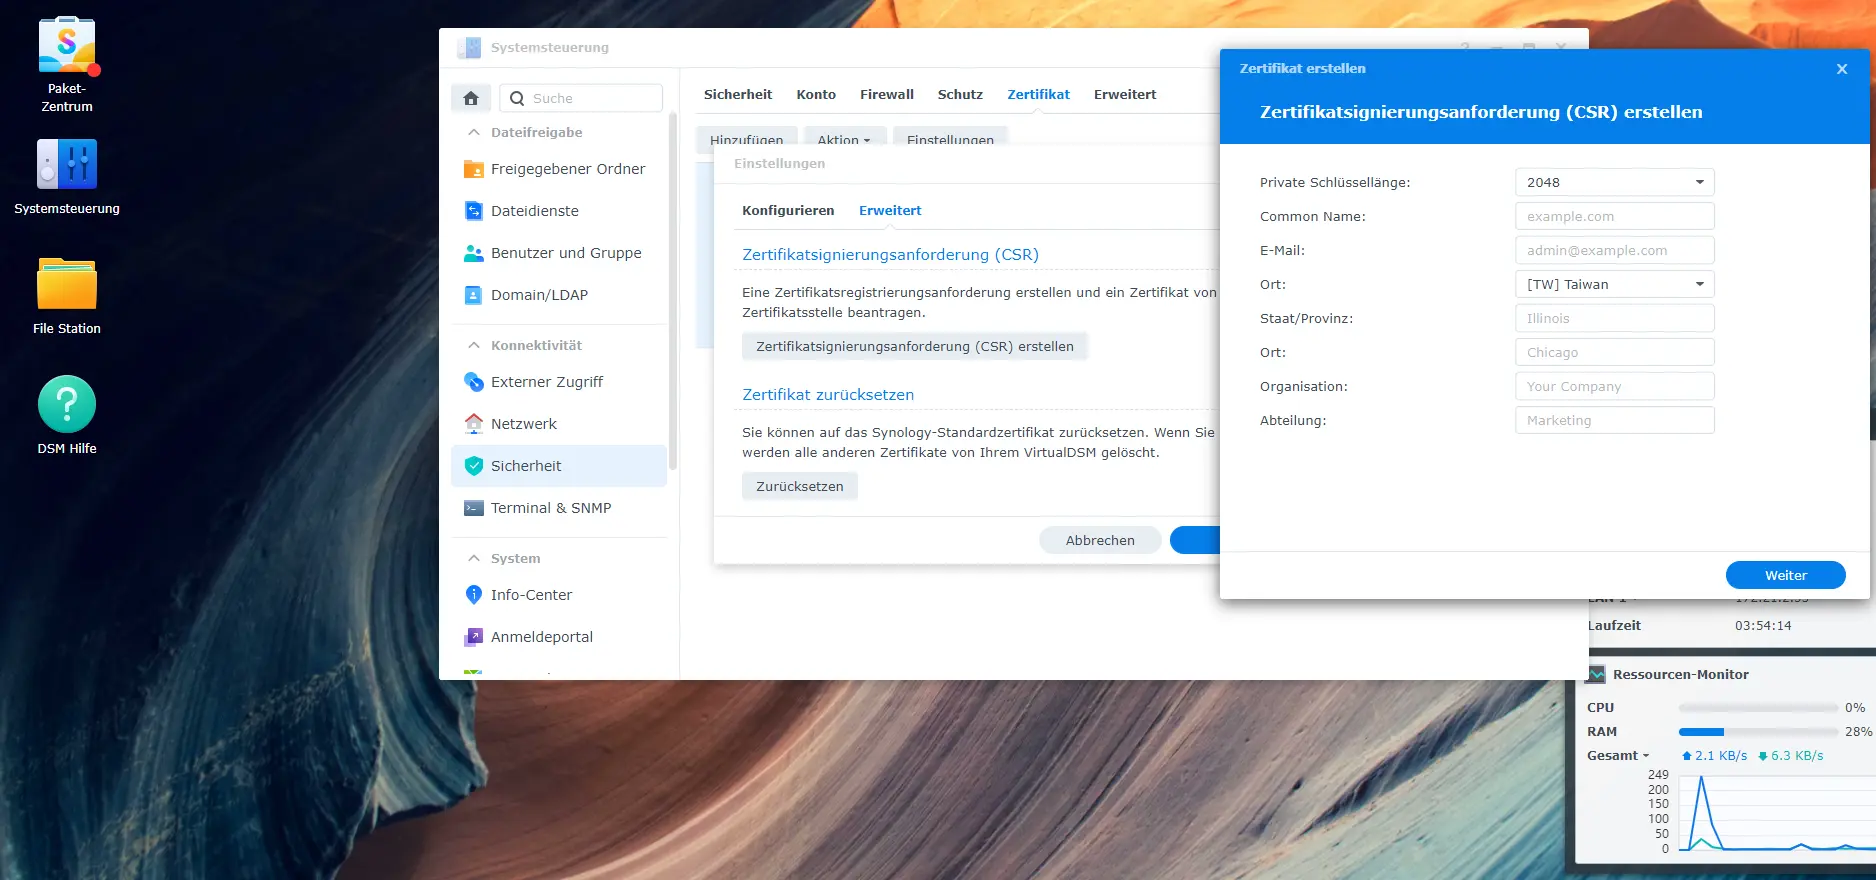
Nach der Generierung wird die Anforderung zusammen mit dem privaten Schlüssel in Ihren Computer heruntergeladen – in der Form eines ZIP-Archives. Den privaten Schlüssel können Sie abspeichern und ihn nachfolgend zusammen mit dem SSL-Zertifikat vom SSLmarket importieren.
Import des SSL-Zertifikates und des privaten Schlüssels
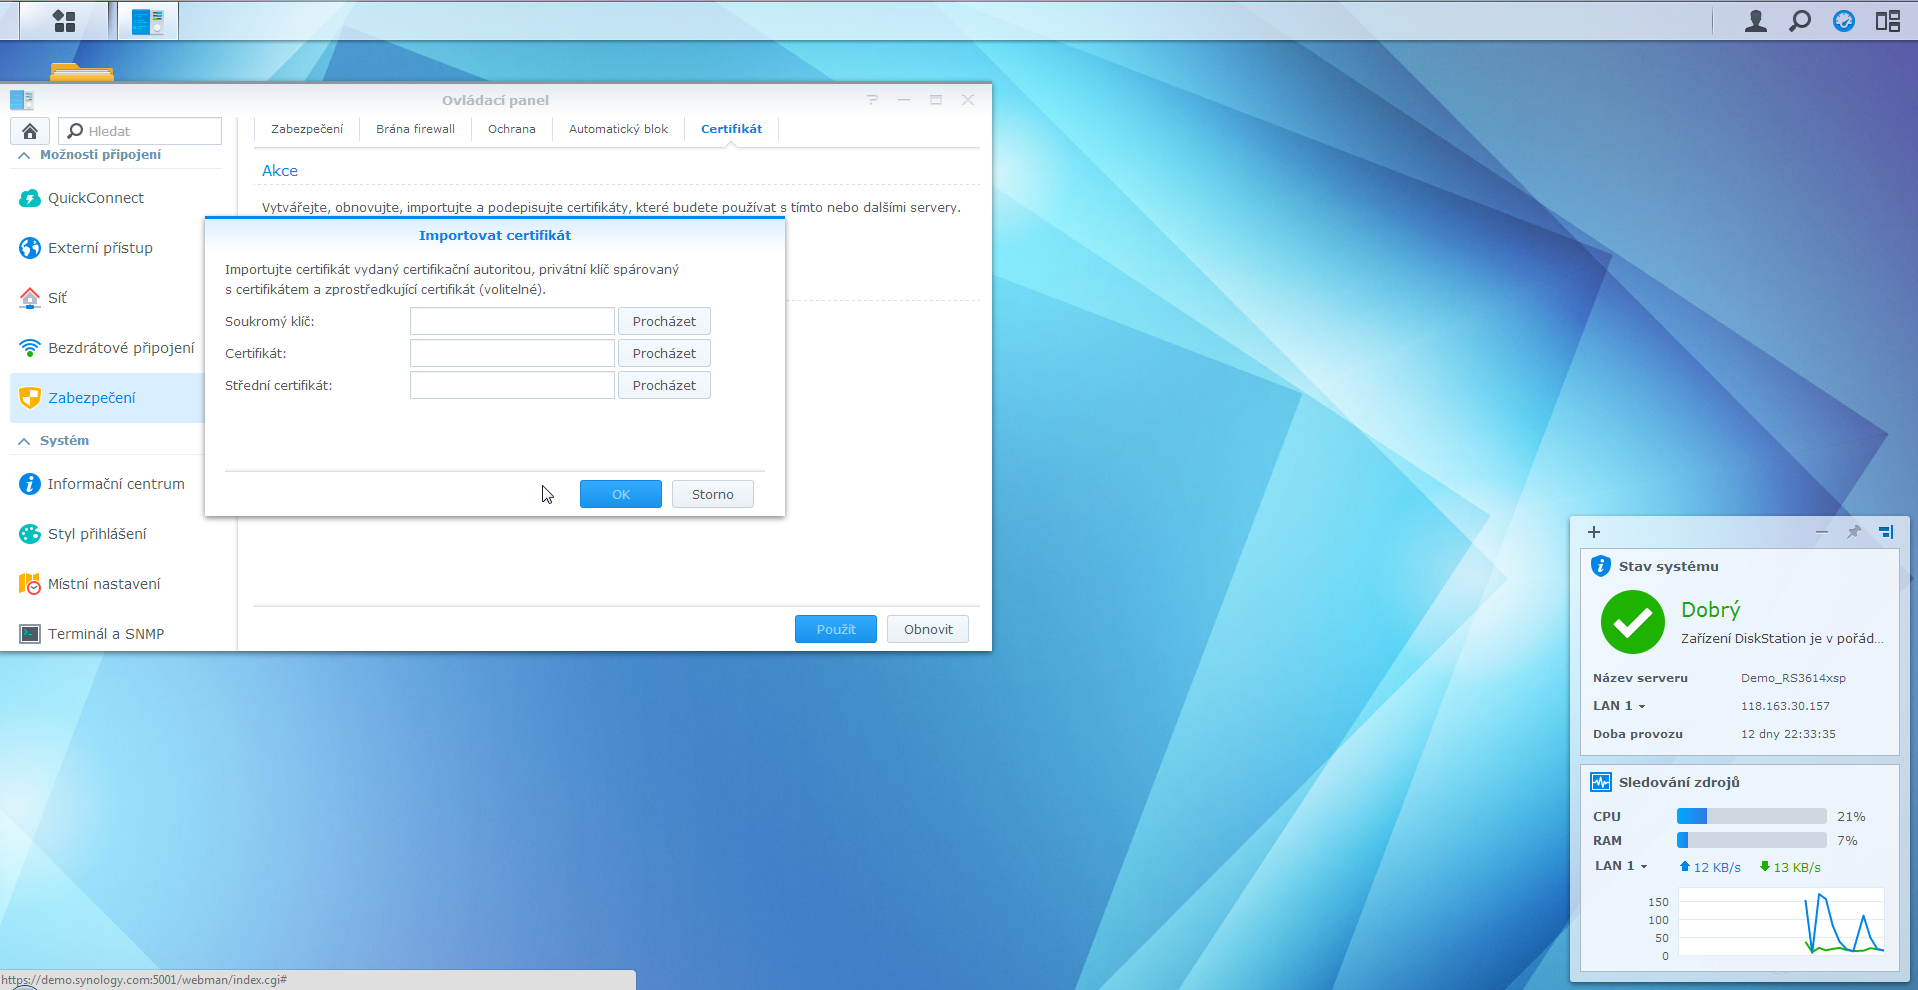
Falls Ihr SSL-Zertifikat bereits ausgestellt worden ist, können Sie es sehr einfach importieren. Diese Möglichkeit finden Sie unter Sicherheit > Zertifikat > Hinzufügen > Neues Zertifikat hinzufügen > Zertifikat importieren.
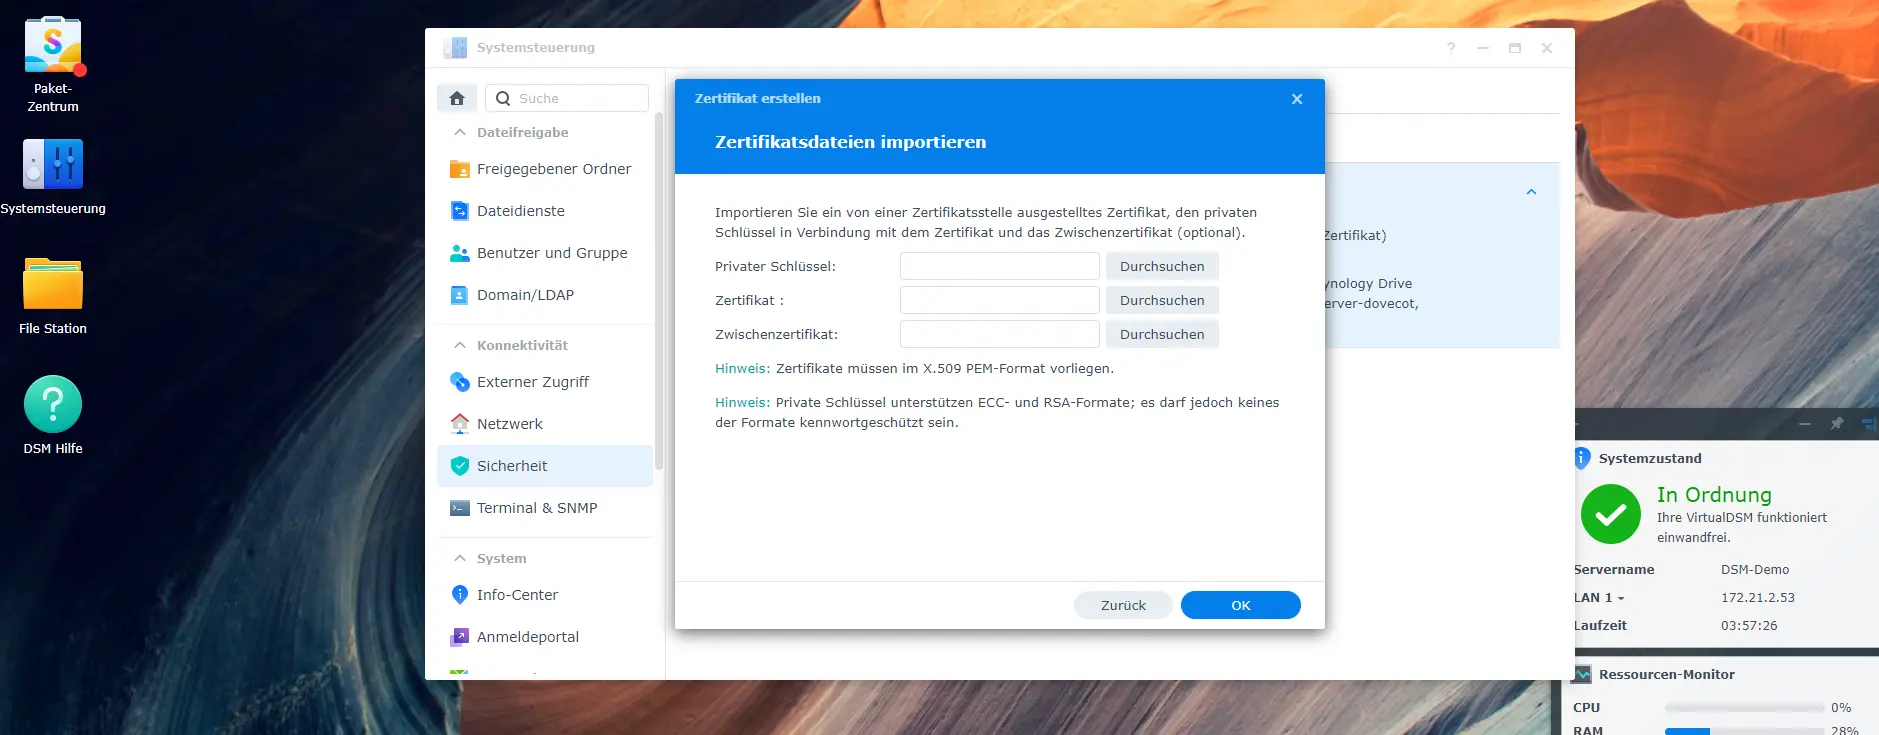
Nach dem Klicken auf „importieren" legen Sie die einzelnen drei Teile des Zertifikats ein. Den privaten Schlüssel haben Sie bereits (generiert nach dem oben beschriebenen Vorgang), das Zertifikat hat Ihnen SSLmarket.de in einer Textdatei gesendet und das Zwischenzertifikat finden Sie in derselben Mail wie das neue Zertifikat. Mit dem Termin „Zwischenzertifikat" bezeichnet Synology das Intermediate Zertifikat von der Zertifizierungsstelle, das für die Vertrauenswürdigkeit des Zertifikats unentbehrlich ist.
Intermediate Zertifikat (Zwischenzertifikat) und die Vertrauenswürdigkeit
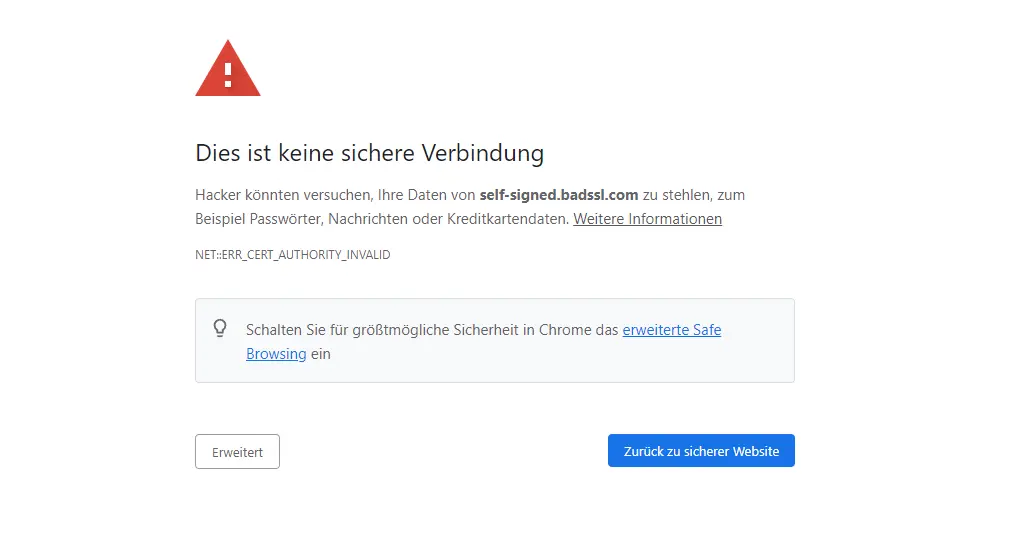
Falls Sie das Intermediate nicht importieren, erscheinen Meldungen über einen unbekannten Aussteller des Zertifikats (vor allem bei Handys) und das SSL-Zertifikat ist nicht vertrauenswürdig.
Beendigung und Neustart von NAS
Nach der Einlegung des SSL-Zertifikats wird der Web-Teil von NAS neugestartet und danach wird der Server das neue Zertifikat verwenden.
Zu viel für Sie?
Falls Sie bei einem Schritt Rat brauchen, kontaktieren Sie unseren Kundenservice, der Ihnen gerne weiterhilft.

ZONER a.s.
Friedrichstraße 114A
10117 Berlin
Reg.-Nr.: 49437381
USt-IdNr.: CZ49437381
War für Sie dieser Artikel nützlich?
Wir danken Ihnen für Ihr Feedback zu diesem Artikel.
Es tut uns leid, dass Sie hier für Ihren Bedarf nichts Passendes gefunden haben.
Helfen Sie uns, diesen Artikel zu verbessern. Schreiben Sie uns bitte, was Sie hier erwartet und nicht erfahren haben.